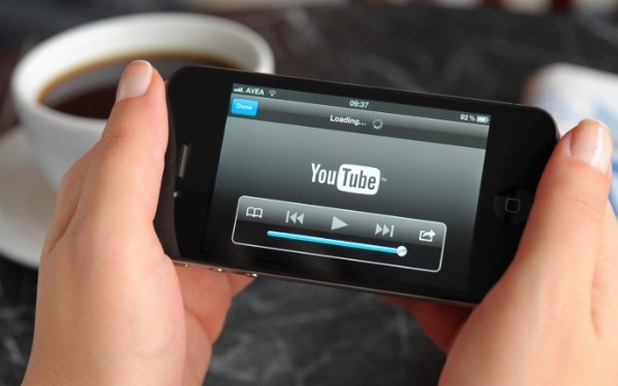
За целта атакуващите използват скрити гласови команди Смартфонът може да бъде хакнат и чрез гласови команди от видео в YouTube, твърдят изследователи от Калифорнийския университет Бъркли и Университета Джорджтаун, съобщи ibtimes.co.uk. Технологията се свежда до използване на скрити гласови команди, които са недоловими за човешкото ухо, но се възприемат от мобилното устройство. Достатъчно е потребителят да разгледа видеоклип в YouTube, за да бъде хакнат неговият смартфон. Всъщност, няма значение на какво устройство се възпроизвежда злонамереният видеоклип – смартфон, компютър, таблет или телевизор, тъй като всички команди се възприемат от гласови помощници като Google Now, Siri и Cortana, инсталирани на мобилната джаджа. Подобна възможност позволява на атакуващите да инсталират вредни програми, с помощта на които могат да правят изменения в конфигурацията на устройството или да крадат лични данни. Потребителите могат да
Прочети-
-
Google тества нов алгоритъм за криптиране в своя браузър, който трябва да устои на бъдещите опити за пробив с помощта на квантови компютри Google интегрира защита от квантов пробив в браузъра Chrome, който се явява най-популярният в света. Подобно ниво на сигурност е необходимо за бъдещето, тъй като квантови компютри все още не съществуват и засега хакерите не биха могли да се възползват от техния ресурс. Според представители на интернет компанията, цитирани от CNET, използваните в момента алгоритми за криптиране в Chrome са добри за днешните възможности на хакерите, но същевременно са безсилни срещу квантовите компютри, които имат невероятно голям потенциал за пробив на всякаква защита. Ето защо Google е създал нов алгоритъм за защита, наречен New Hope, който може да шифрира уеб сайтове с помощта на специален
Прочети -
На прицел са организации за икономическо развитие на региона Банда за кибершпионаж атакува правителствени и обществени организации, работещи в областта на икономическото развитие на Централна и Източна Европа, алармира компанията за сигурност Eset. Атакуващите използват набор от инструменти SBDH, като главната им цел е кражбата на документи. Файлове с компоненти на SBDH се разпространяват прикачени към спам имейли и маскирани като текстови документи и приложения на Microsoft. При опит за отваряне на файла, зареждащият модул на SBDH се свързва с командния сървър на атакуващите и инсталира на компютъра на жертвата т.нар. бекдор и шпионски софтуер. В резултат на това, престъпниците придобиват отдалечен контрол над машината и възможност да крадат конфиденциални данни. Организаторите на атаката могат да задават критериите за файлове, които да се изпращат към командния сървър. Така например,
Прочети -
Комисията ще си партнира с частния бизнес в мащабния проект Европейската комисия създава публично-частно партньорство в областта на компютърната сигурност, от което се очаква да привлече над 1,8 млрд. евро инвестиции до края на десетилетието. Самата комисия ще участва в проекта с 450 млн. евро от бюджета на изследователската програма Хоризонт 2020. Стремежът към укрепване на ИТ сигурността е продиктуван от статистически данни, съгласно които 80% от европейските компании са имали поне веднъж проблем в областта на сигурността през последната година. В същото време ИТ сигурността е важен компонент от стратегията за създаване на единен цифров пазар. Очаква се програмата на ЕК да срещне подкрепа от националните органи за управление, изследователските центрове и други заинтересовани страни. Целта на проекта е развитие на сътрудничество на етапа на изследователските проекти
Прочети -
Зловредната мрежа може да се ползва за извършване на DDoS атаки Хакерската банда Lizard Squad е успяла да свърже хиляди видеокамери за наблюдение в зловредна мрежа (ботнет) и да я използва за насочване на потребителската активност към определени сайтове. Според компанията за сигурност Arbor Networks, мрежата обхваща няколко хиляди видеокамери и чрез нея хакерите могат да провеждат DDOS атаки с интензитет 400 гигабита в секунда (Gbps). Пробивът е осъществен през мрежовите контролери на камерите, включени към системи под управление на опростени версии на Linux. Тъй като версиите не са били актуални, хакерите е трябвало единствено да получат контрол над електрониката на камерите. Бот мрежите често се използват от киберпрестъпници за комерсиални цели. Те отдават контролираните мрежи под наем за извършване на атаки срещу сайтове по поръчка на конкуренти или
Прочети -
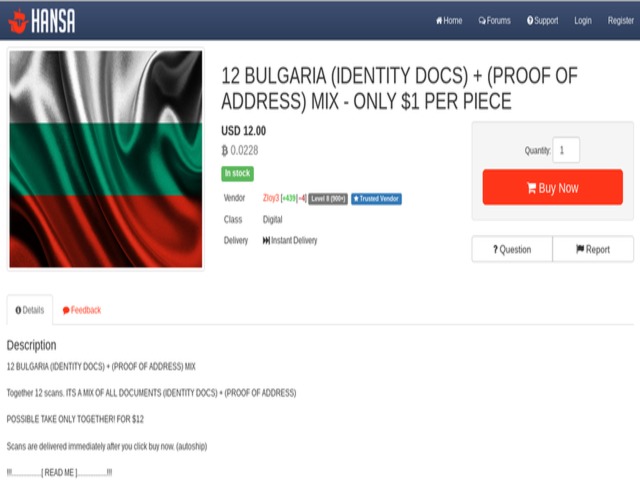
В интернет се продават огромни количества крадени лични данни – като се започне от пароли, имейл адреси и телефонни номера и се стигне до по-чувствителни данни като физически адреси, имена, данни за здравословното състояние и т.н. Предлагането на лични данни на черния пазар е толкова голямо, че сканирано копие от личната ви карта вече би могло да се открие на цена от 1 долар. Снимката към тази статия е обява в Hansa, един от нелегалните онлайн платформи за търговия в скрития интернет. Авторът на обявата твърди, че продава 12 сканирани копия на документи за самоличност на български граждани. Всяко от тях струва по един долар, което прави цена от 12 долара за целия пакет от копия. Не е посочено какви точно документи са сканирани, но вероятно
Прочети -
Ученицте знаят как да гарантират своята сигурност в социалните мрежи, отчитат преподаватели. Въпреки това организират допълнителни беседи, тъй като обучение по онлай сигурност, особено в социалните мрежи няма. Вижте мненията на учениците: БНТ: Как разпознаваме фалшифите профили във Фейсбук? - Хората с фалшиви профили не слагат своя снимка, а по-скоро изтеглена от Интернет, освен това - нямата снимки с приятели и са скрили личната си информация. Единственото нещо, което можем да видим е тяхното име, което е много съмнително естетсвено. Особено опасно е за малките деца, защото те не са запознати с опасностите в социалните мрежи и могат да се натъкнат на всякакви педофили, приемайки тези покани. БНТ: Ти лично какви покани получаваш, какви хора ти пишат, много ли ти пишат? - Получавам много покани от араби, странно ми
Прочети